 Hà Linh
(Technews) – Các chuyên gia an ninh mạng VNPT đã phân tích, dịch ngược thành công bộ công cụ mã độc gồm 9 giai đoạn nhắm vào các tổ chức tại Việt Nam. Kết quả nghiên cứu vừa được công bố tại hội nghị quốc tế Virus Bulletin Conference 2026 ở Tây Ban Nha.
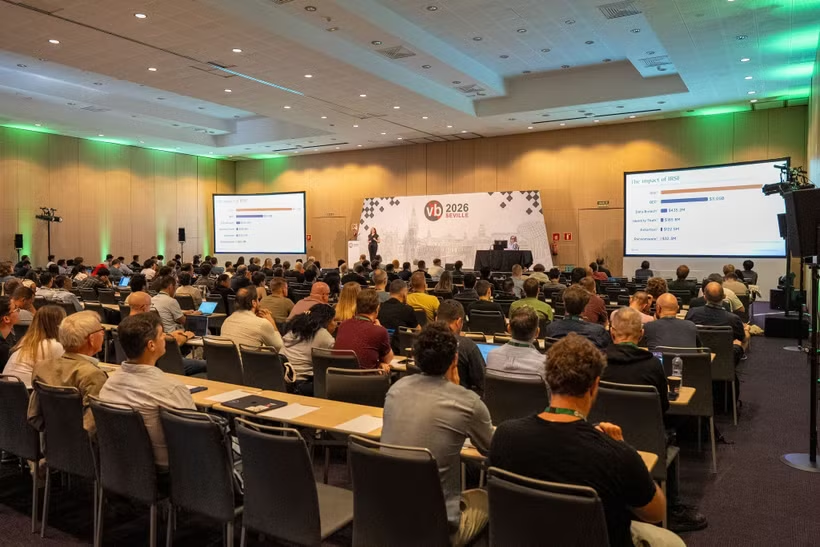
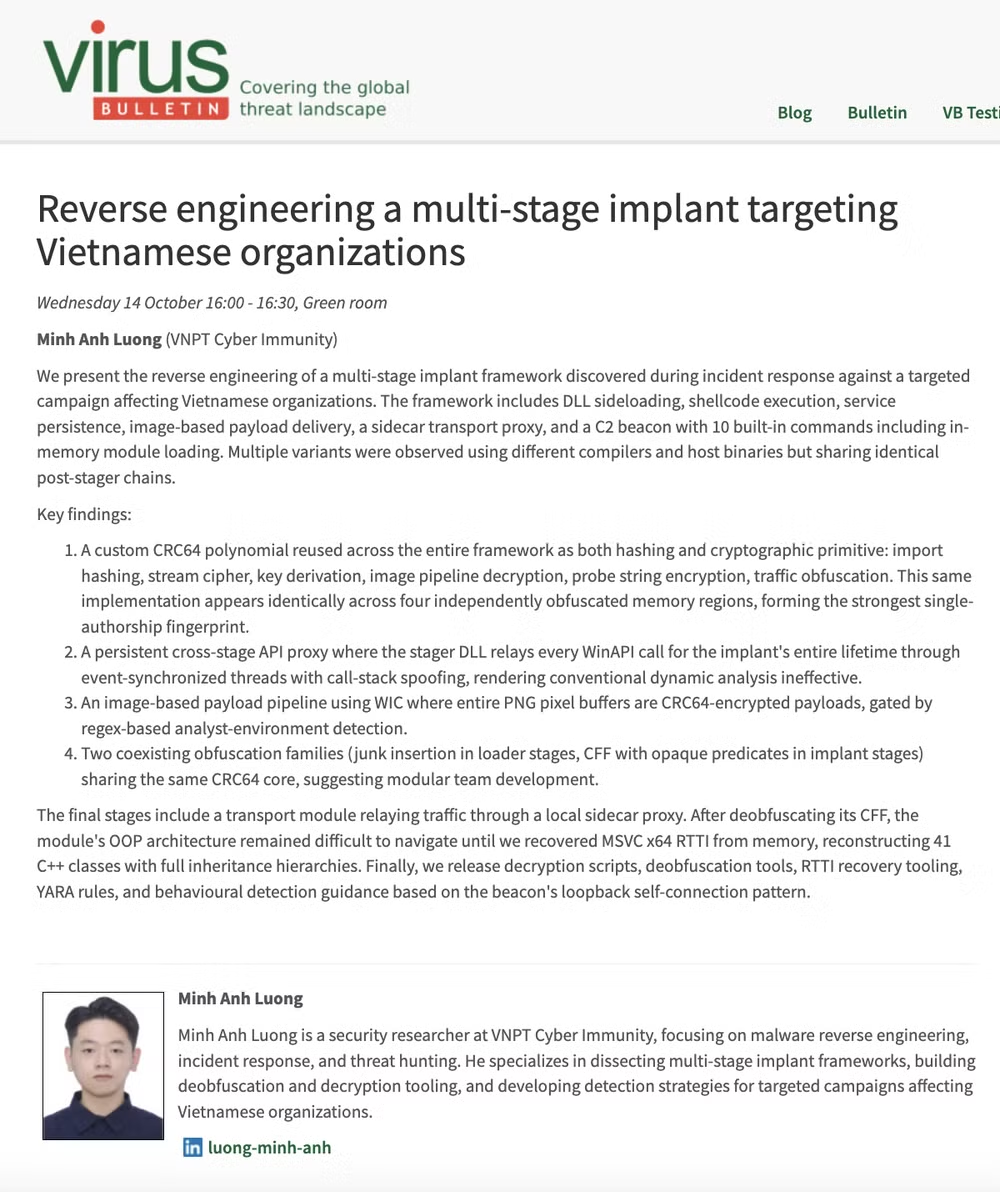
Nghiên cứu mang tên “Reverse engineering a multi-stage implant targeted Vietnamese organizations” (Dịch ngược bộ công cụ mã độc nhiều giai đoạn nhắm vào các tổ chức Việt Nam) do ông Lương Minh Anh, Trưởng nhóm Nghiên cứu và Phân tích mã độc thuộc VNPT Cyber Immunity (VCI), Trung tâm An toàn thông tin VNPT, trực tiếp trình bày tại Virus Bulletin Conference 2026 diễn ra ở thành phố Sevilla, Tây Ban Nha.
Công trình tập trung phân tích một bộ công cụ mã độc được sử dụng để nhắm vào các tổ chức tại Việt Nam, với nhiều cơ chế nhằm duy trì hoạt động trên hệ thống, che giấu dấu vết và hạn chế khả năng bị phát hiện.
Làm rõ cơ chế hoạt động của bộ công cụ mã độc 9 giai đoạn
Thông qua quá trình phân tích và dịch ngược, nhóm nghiên cứu VNPT Cyber Immunity đã xác định cấu trúc và phương thức vận hành của bộ công cụ mã độc gồm 9 giai đoạn.
Đáng chú ý, mã độc được thiết kế với nhiều cơ chế hỗ trợ duy trì hoạt động và che giấu dấu vết trong hệ thống bị nhắm mục tiêu. Những đặc điểm này khiến việc xác định đầy đủ phương thức tấn công trở nên phức tạp, đặt ra yêu cầu phân tích chuyên sâu đối với các chuyên gia an ninh mạng.
Dịch ngược mã độc là quá trình nghiên cứu chương trình đã được biên dịch nhằm tìm hiểu cấu trúc, chức năng và cách thức hoạt động. Phương pháp này giúp chuyên gia nhận diện các kỹ thuật được sử dụng, từ đó xây dựng biện pháp phát hiện và ứng phó phù hợp.
Với những bộ công cụ tấn công nhiều giai đoạn, việc phân tích từng thành phần và mối liên hệ giữa chúng đóng vai trò quan trọng trong quá trình xác định dấu hiệu xâm nhập.
Từ kết quả nghiên cứu, nhóm VNPT Cyber Immunity đã phát triển thêm các công cụ hỗ trợ phân tích mã độc và những quy tắc phát hiện dấu hiệu tấn công.
Các kết quả này tạo cơ sở kỹ thuật phục vụ hoạt động săn tìm mối đe dọa, hỗ trợ nhận diện và ứng phó với những cuộc tấn công mạng có chủ đích.
Thay vì chỉ dừng ở việc mô tả cấu trúc của mã độc, nhóm nghiên cứu đã chuyển những phát hiện thành công cụ và quy tắc có thể phục vụ hoạt động giám sát an ninh mạng.
Đây là điểm đáng chú ý của công trình, bởi khả năng phát hiện dấu hiệu xâm nhập có ý nghĩa quan trọng trong việc hạn chế nguy cơ các hoạt động tấn công tiếp tục diễn ra mà không được nhận diện.
Đưa nghiên cứu an ninh mạng Việt Nam ra diễn đàn quốc tế
Kết quả nghiên cứu được giới thiệu tại Virus Bulletin Conference 2026, một diễn đàn quốc tế chuyên về nghiên cứu mã độc và các mối đe dọa an ninh mạng.
Hội nghị là nơi các chuyên gia trong lĩnh vực an toàn thông tin trao đổi những phát hiện mới về kỹ thuật tấn công, phương pháp phân tích mã độc và các giải pháp phòng thủ trước những nguy cơ an ninh mạng.
Việc công trình phân tích mã độc nhắm vào các tổ chức Việt Nam được trình bày tại hội nghị góp phần đưa những vấn đề an ninh mạng trong nước đến với cộng đồng nghiên cứu quốc tế.
Đây không phải lần đầu tiên các chuyên gia VNPT Cyber Immunity giới thiệu kết quả nghiên cứu tại những diễn đàn chuyên ngành ngoài Việt Nam.
Trước đó, tại hội nghị AVAR 2025 tổ chức ở Malaysia, nhóm đã trình bày nghiên cứu về một hoạt động gián điệp mạng tại Việt Nam.
Các thành viên của VCI cũng từng ghi nhận thành tích tại những sân chơi chuyên môn quốc tế như Flare-On và International Cybersecurity Championship 2025.
Những hoạt động này cho thấy đội ngũ nghiên cứu an ninh mạng Việt Nam đang tham gia sâu hơn vào các diễn đàn trao đổi chuyên môn quốc tế, đặc biệt trong lĩnh vực phân tích mã độc và nhận diện các mối đe dọa.
Trong bối cảnh các cuộc tấn công mạng ngày càng sử dụng nhiều kỹ thuật phức tạp, việc làm rõ phương thức hoạt động của mã độc có vai trò quan trọng đối với công tác phòng thủ.
Đối với các đơn vị phụ trách an toàn thông tin, nghiên cứu mã độc không chỉ giúp nhận diện nguy cơ mà còn cung cấp cơ sở để hoàn thiện những phương pháp giám sát, phát hiện và ứng phó trong thực tế.
Với công trình lần này, việc phát triển thêm công cụ nghiên cứu và quy tắc phát hiện từ kết quả dịch ngược cho thấy khả năng ứng dụng những phát hiện kỹ thuật vào hoạt động bảo vệ hệ thống thông tin.
Theo: VietnamPlus/TTXVN