 Hà Linh
(Technews) – Nhóm tin tặc Qilin đã tấn công 53 doanh nghiệp, bệnh viện và trường học tại Nhật Bản kể từ tháng 4/2023, trong bối cảnh giới chức nước này siết cảnh báo về nguy cơ mã độc tống tiền.
Cơ quan Cảnh sát Quốc gia Nhật Bản (NPA) cho biết nhóm Qilin, một băng nhóm tội phạm mạng hoạt động quốc tế, đã nhắm vào 53 tổ chức trong nước bằng hình thức tấn công mã độc tống tiền (ransomware).
Theo nhà chức trách, các nạn nhân trải rộng ở nhiều lĩnh vực như sản xuất, dịch vụ, xây dựng, y tế và giáo dục. Danh tính các đơn vị bị ảnh hưởng chưa được công bố.
Qilin được cho là đã hoạt động từ khoảng tháng 10/2022 và liên quan tới khoảng 4.000 vụ tấn công trên toàn cầu. Nhóm này thường xâm nhập hệ thống, mã hóa dữ liệu rồi yêu cầu nạn nhân trả tiền chuộc để khôi phục truy cập. Trong nhiều trường hợp, tin tặc còn đe dọa công khai dữ liệu bị đánh cắp nếu yêu cầu không được đáp ứng.
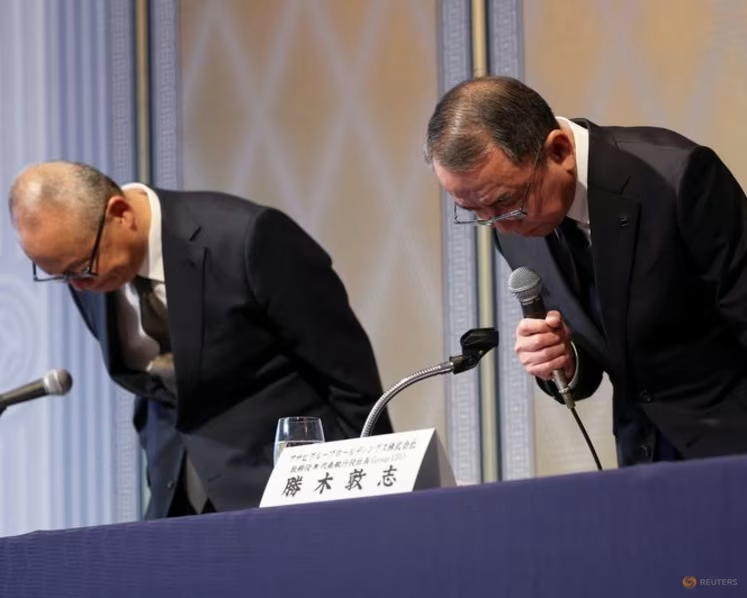
Tên của Qilin từng thu hút chú ý tại Nhật Bản sau khi nhóm này nhận trách nhiệm trong vụ tấn công mạng nhằm vào Asahi Group Holdings năm 2025. Sự cố khi đó đã làm gián đoạn một phần hoạt động xử lý đơn hàng và vận hành của tập đoàn đồ uống lớn này.
Thông tin về chiến dịch nhằm vào các tổ chức Nhật Bản được công bố không lâu sau khi một công dân Nga 28 tuổi, bị nghi là thành viên nòng cốt của Qilin, bị bàn giao từ Nhật Bản sang Đức. Người này bị cáo buộc tham gia phát triển mã độc và tống tiền một công ty logistics của Đức bằng tiền mã hóa.
Giới chức Nhật Bản cho biết vụ việc cho thấy mức độ hoạt động mạnh của các nhóm ransomware xuyên biên giới, cũng như tầm quan trọng của hợp tác quốc tế trong điều tra và bắt giữ nghi phạm.
Trong bối cảnh hàng loạt vụ rò rỉ dữ liệu và tấn công trái phép liên tiếp bị phanh phui, chính phủ Nhật Bản đang hối thúc doanh nghiệp khẩn trương vá lỗ hổng hệ thống, tăng cường bảo vệ dữ liệu và ngăn nguy cơ thông tin bị khai thác trái phép.
Các chuyên gia an ninh mạng nhận định ransomware tiếp tục là một trong những mối đe dọa lớn nhất với doanh nghiệp, đặc biệt khi nhiều nhóm vận hành theo mô hình “ransomware-as-a-service”, cho phép các đối tác hoặc nhánh liên kết sử dụng công cụ tấn công để mở rộng quy mô hoạt động.
Theo: Kyodo, Reuters