 Linh Thuý
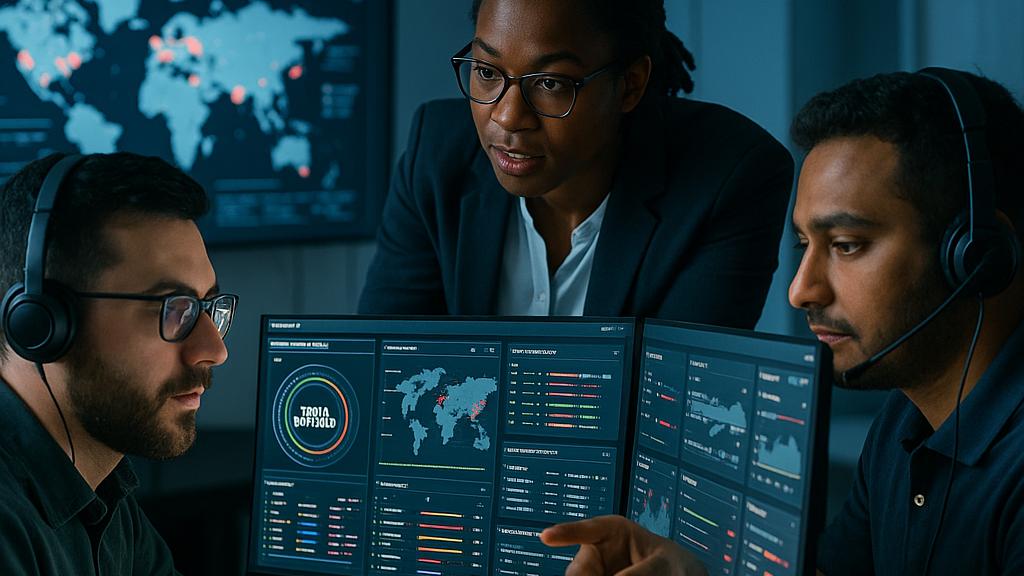
(Technews) – Proofpoint công bố phát hiện các chiến dịch lừa lấy thông tin đăng nhập nhắm vào chuyên gia chính sách AI tại Mỹ.
Proofpoint công bố phát hiện các chiến dịch lừa lấy thông tin đăng nhập nhắm vào chuyên gia chính sách AI tại Mỹ. Theo báo cáo ngày 1/10, nhóm được doanh nghiệp theo dõi dưới tên TA419 giả danh những người có uy tín để tiếp cận mục tiêu tại viện nghiên cứu, trường đại học và tổ chức thuộc lĩnh vực pháp lý. Proofpoint đánh giá nhóm này có liên hệ với Trung Quốc.
Reuters đưa tin đối tượng sử dụng danh tính của cựu quan chức hoặc chuyên gia để tạo cảm giác đáng tin trong thư điện tử. Phân loại nguồn gốc nhóm tấn công là nhận định của đơn vị nghiên cứu, cần được giữ đúng cách dẫn nguồn. Việc giả danh không chứng minh người bị mạo danh tham gia chiến dịch; danh tính của họ bị lợi dụng làm phương tiện tiếp cận nạn nhân.
Một sự cố an ninh mạng thường liên quan nhiều lớp của hệ thống, từ tài khoản người dùng đến phần mềm và cách phân quyền. Công cụ mới có thể giúp phát hiện điểm yếu nhanh hơn, nhưng hậu quả còn phụ thuộc tài sản nào đang phơi lộ và quyền mà đối tượng tiếp cận được. Vì vậy, bảo vệ hệ thống cần xem xét cả điều kiện kỹ thuật lẫn quy trình vận hành.
Thông tin về lỗ hổng cần được đặt trong bối cảnh cụ thể trước khi lựa chọn cách xử lý. Một điểm yếu có thể nghiêm trọng về lý thuyết nhưng mức ảnh hưởng thực tế còn tùy cấu hình và khả năng tiếp cận. Ngược lại, một lỗi đã được biết từ lâu vẫn có thể gây tác động nếu hệ thống chưa được cập nhật. Việc quản lý tài sản giúp xác định nơi cần ưu tiên thay vì xử lý mọi cảnh báo như nhau.
Với tài khoản và dữ liệu, nguyên tắc giới hạn quyền giúp giảm phạm vi ảnh hưởng khi có sự cố. Một người dùng hoặc ứng dụng chỉ cần được cấp khả năng phù hợp với nhiệm vụ. Khi chức năng thay đổi, quyền truy cập cũng cần được rà soát. Những thao tác có tác động lớn nên được lưu lại để đơn vị vận hành có thể kiểm tra và xác định trách nhiệm khi cần thiết.
Khả năng phát hiện chỉ là một phần của quá trình phòng thủ. Tổ chức còn phải có phương án xác minh cảnh báo, cô lập thành phần bị ảnh hưởng và khôi phục dịch vụ. Nếu những bước này chưa được chuẩn bị, thông tin phát hiện sớm có thể chưa chuyển thành hành động kịp thời. Diễn tập và kiểm tra giúp làm rõ cách phối hợp trước khi tình huống thật xảy ra.
AI có thể hỗ trợ phân tích tín hiệu và giảm một số công việc lặp lại, nhưng kết quả cần được đánh giá trong phạm vi công cụ được phép sử dụng. Một báo cáo tự động vẫn có thể chứa nhận định chưa đủ căn cứ. Đội ngũ phụ trách cần biết dữ liệu nào đứng sau kết quả và có cách kiểm tra những phát hiện quan trọng trước khi thay đổi hệ thống đang phục vụ người dùng.
Trao đổi thông tin cũng giữ vai trò quan trọng trong ứng phó. Các bên cần phân biệt điều đã xác nhận với giả thuyết đang điều tra, tránh để một ước tính ban đầu trở thành kết luận cuối cùng. Khi tình trạng dịch vụ hoặc phạm vi ảnh hưởng thay đổi, cập nhật rõ thời điểm giúp người sử dụng đưa ra quyết định phù hợp và hạn chế hiểu nhầm từ những thông báo cũ.
Hiệu quả bảo vệ không thể chỉ được đánh giá bằng số cảnh báo hay số công cụ được mua sắm. Khả năng giảm phơi lộ, phản ứng có kiểm soát và duy trì dịch vụ cũng cần được theo dõi. Một hệ thống có thể tiếp tục thay đổi cùng nhu cầu sử dụng, vì vậy việc bảo vệ cần được duy trì trong suốt quá trình vận hành thay vì coi hoàn thành một đợt kiểm tra là đã giải quyết mọi rủi ro.
Nguồn: Proofpoint, Reuters